

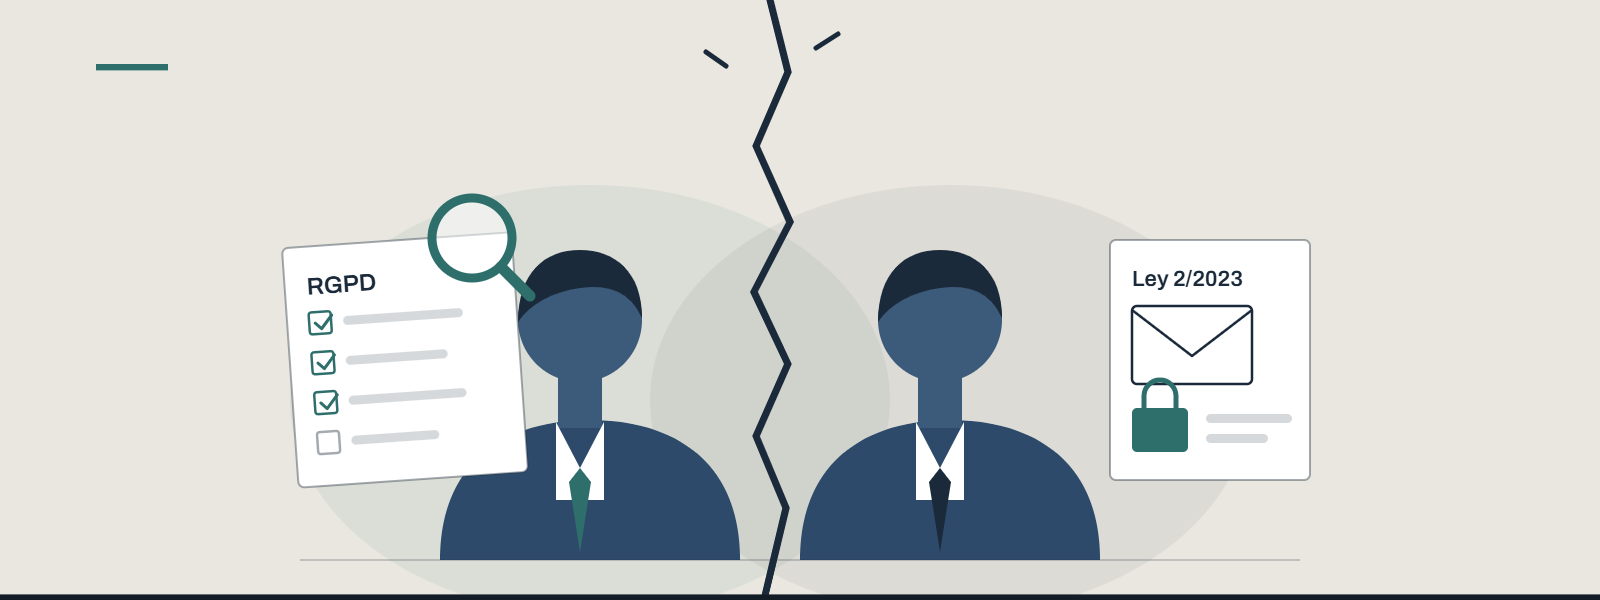
La Agencia Española de Protección de Datos (en adelante, AEPD o Agencia) en la Resolución del expediente EXP202316729 del 5 de marzo de 2026 se posiciona con respecto a la posible compatibilidad o no de la figura del Responsable del Sistema Interno de Información (en adelante, RSII) y Delegado de Protección de Datos (en adelante, DPD) declarando la obligación de analizar previamente la compatibilidad de las funciones, previo a la designación del delegado de protección de datos como responsable del Sistema Interno de Información.
Este Expediente tiene su origen en una reclamación presentada el 20 de septiembre de 2023, referida a una brecha de confidencialidad en una carpeta de red del Servicio de Prevención, Extinción de Incendios y Salvamento. En ese mismo escrito se señalaba, como cuestión distinta, que la Delegada de Protección de Datos era a la vez responsable del Sistema Interno de Información de la corporación, creado en aplicación de la Ley 2/2023, de 20 de febrero. Y, ante esto, la AEPD abordó ambas cuestiones de forma independiente.
Previo a entrar en detalle en el contenido de esta Resolución y pronunciamiento de la Agencia, cabe destacar que, previamente a este incidente que desencadenó en la presente Resolución, el 8 de mayo de 2023 esta entidad formuló consulta a la AEPD sobre la compatibilidad entre el DPD y el RSII, al trasladárselo su propio DPD. Pues bien, hasta la respuesta negativa de la AEPD el 25 de febrero de 2025, la entidad mantuvo la designación como DPD y RSII en la misma persona, motivo que en la presente Resolución trató de nuevo la Agencia por dos motivos:
- Nombrar sin efectuar el análisis del posible conflicto entre las funciones de uno y otro puesto.
- Proceder al nombramiento pese a la existencia de dudas ya planteadas internamente.
Respecto al conflicto de intereses, la AEPD fundamenta su argumento en cuatro momentos a lo largo de toda la Resolución: el fundamento de derecho III.3, el fundamento IV.3, el fundamento VII, si bien su subapartado 2.2, donde debería concretarse el análisis funcional, aparece casi íntegramente anonimizado y los fundamentos VIII y IX, que contienen la tipificación y el régimen sancionador aplicable, respectivamente.
El punto de partida del razonamiento de la Agencia se sitúa en el artículo 38 del RGPD. Concretamente, su apartado 3 garantiza que el DPD no recibe instrucciones en el desempeño de sus funciones, no será destituido ni sancionado por ejercerlas y deberá rendir cuentas directamente al más alto nivel jerárquico. Por otro lado, el apartado 6 permite que desempeñe otras funciones, bajo la obligación de garantía de que no den lugar a conflicto de intereses.
Esto enlaza directamente con el artículo 36.2 de la LOPDGDD, reiterando que el mandato en los términos más amplios: “Se garantizará la independencia del delegado de protección de datos dentro de la organización, debiendo evitarse cualquier conflicto de intereses”.
La Agencia reconoce el carácter preventivo de dicho mandato y, en consecuencia, la obligación de cualquier entidad que cuente con la figura del DPD de abstenerse de imponerle funciones adicionales ante la mínima duda de posibilidad de conflicto con dichas funciones. De esta calificación se derivan dos consecuencias que recorren toda la Resolución:
- la infracción se consuma con el acto de designación y;
- consecuentemente no requiere que el conflicto llegue a materializarse en un perjuicio concreto.
Con todo ello, en aras de delimitar el contenido de la obligación, la AEPD en su Resolución recurre a cuatro fuentes interpretativas:
- La primera es el Documento WP 243 rev.01 del Grupo de Trabajo del artículo 29, adoptado el 5 de abril de 2017, en el que, en su apartado 3.5, se concluye que el DPD no puede ocupar un cargo que le lleve a determinar los fines y medios del tratamiento. A mayores, dispone que el conflicto puede darse en cargos inferiores de la estructura organizativa, siendo el elemento principal de dicha incompatibilidad la determinación de los fines del tratamiento.
- La segunda fuente son los informes del Gabinete Jurídico de la AEPD. El Informe 0038/2023, de 29 de mayo en el que se señala que la asignación de otras tareas debe respetar en todo caso el carácter asesor y supervisor del delegado, sin que puedan implicar intervención directa en la toma de decisiones sobre fines y medios. Y, el Informe 100/2019 el cual insiste en que la autonomía organizativa de la entidad no puede ser óbice para la garantía de independencia, configurada como consustancial al desempeño del cargo.
- La tercera fuente es la Sentencia del Tribunal de Justicia de la Unión Europea de 9 de febrero de 2023, asunto C-453/21, X-FAB Dresden. La AEPD en su Resolución reproduce sus apartados 43 a 46 para extraer las siguientes dos reglas:
- no pueden encomendarse al DPD funciones que le lleven a determinar los fines y los medios del tratamiento, porque el control de esos fines y medios debe ejercerse de manera independiente;
- la existencia del conflicto se aprecia caso por caso, valorando el conjunto de circunstancias pertinentes.
- El Informe 0170/2018 del Gabinete Jurídico declaró la incompatibilidad entre Delegado de Protección de Datos y Responsable de Seguridad a efectos del Esquema Nacional de Seguridad.
En esta Resolución, la AEPD acompañó su argumentación apoyándose en otras Resoluciones adoptadas por la Autoridad de Control de Baviera, quien se pronunció sobre la incompatibilidad entre jefe de departamento y delegado; así como de la Autoridad Belga de Protección de Datos la cual apreció conflicto en la acumulación de las funciones de cumplimiento normativo, auditoría interna y gestión de riesgos con las de delegado.
Sobre este marco, la Agencia realizó un análisis de la Ley 2/2023 para determinar qué implica materialmente ser Responsable del Sistema Interno de Información. Cabe resaltar que, en este análisis de la AEPD el foco se situó en los siguientes apartados:
- El artículo 5.1 de la Ley 2/2023 otorga al RSII la condición de Responsable del Tratamiento, mientras que el artículo 9.1 de la Ley 2/2023 dispone que el Responsable del Sistema responda de la tramitación diligente del procedimiento de gestión de informaciones.
Ante esto, la Agencia sostiene que la persona designada responde del correcto funcionamiento del Sistema, situándolo en una posición decisoria sobre un tratamiento que incorpora datos sensibles y que, por ende, puede desembocar en medidas disciplinarias o procedimientos judiciales.
- El artículo 32.1 de la Ley 2/2023, relativo al tratamiento de datos personales en el Sistema, limita el acceso a esos datos, dentro del ámbito de sus competencias y funciones, a cinco sujetos:
- el Responsable del Sistema y quien lo gestione directamente
- el responsable de recursos humanos o el órgano competente cuando pudiera proceder la adopción de medidas disciplinarias
- el responsable de los servicios jurídicos si procediera la adopción de medidas legales
- los encargados del tratamiento que se designen.
- el Delegado de Protección de Datos.
La AEPD señala que, ante esto, ya el propio legislador diferencia ambas figuras delimitando su acceso en función de sus competencias, las cuales son distintas y, por ende, estamos ante dos títulos de acceso con fundamentos diversos, atribuidos por la norma a dos posiciones separadas. Ante esto, la entidad sancionadora argumentó sobre la simetría estatutaria de ambos cargos, defendiendo que DPD y Responsable del Sistema comparten dependencia orgánica del Responsable del Tratamiento, independencia funcional y autónoma respecto del resto de órganos y disposición de los medios necesarios y que, por ese motivo, no consideró la posibilidad de incompatibilidad. Es decir, esta parte llevó a cabo un análisis sobre la posición en sí administrativa de ambas figuras, sin adentrase en detalle sobre las funciones atribuidas (artículo 38.6 RGPD).El recurso al informe 0170/2018 se rechaza con dos argumentos. El primero es de ámbito: su objeto es la incompatibilidad entre responsable de seguridad y delegado, exclusivamente. El segundo es de contenido: el propio informe reitera que el delegado no puede participar en las decisiones relativas a los fines y medios del tratamiento ni recibir instrucciones sobre el desempeño de sus funciones, lo cual excluye la tesis de la Diputación.
La carga de acreditar la ausencia de conflicto corresponde al responsable del tratamiento, insistiendo la AEPD en que el examen ha de realizarse caso por caso.
En este sentido, la AEPD no declara una incompatibilidad abstracta entre el DPD y el RSII. El reproche es más preciso y, por ello, más exigente: lo que se sanciona es haber asignado la segunda función sin verificar previamente que no generaba conflicto. El hecho típico del artículo 38.6 RGPD se consuma con la designación misma, al margen de que el conflicto llegue a materializarse en un perjuicio concreto y de que la entidad tuviera ya planteada una consulta ante la propia Agencia. La duda, lejos de suspender el deber, lo activa.
De ahí se derivan tres exigencias para cualquier organización que se plantee la acumulación:
- un análisis previo, documentado y referido a las funciones y cometidos reales de cada puesto —no a su posición administrativa ni a los medios asignados—;
- salvaguardas internas efectivas cuando ese análisis concluya que la acumulación es viable, mediante reglas de abstención, delimitación funcional, separación de accesos e identificación interna de los puestos incompatibles;
- la asunción de que la carga de acreditar la ausencia de conflicto recae sobre el responsable del tratamiento, no sobre la autoridad de control.
Ahora bien, conviene no leer la ausencia de prohibición expresa como un margen amplio. El propio razonamiento de la Agencia estrecha el resultado al que ese análisis puede llegar: si el artículo 5.1 de la Ley 2/2023 atribuye al Responsable del Sistema la condición de responsable del tratamiento y el artículo 9.1 le hace responder de la tramitación del procedimiento, su función es por definición decisoria sobre fines y medios, que es precisamente lo que el Documento WP 243 rev.01 y la sentencia X-FAB Dresden sitúan fuera del alcance del delegado. A ello se suma que el artículo 32.1 de la misma norma enumera ambas figuras por separado y con títulos de acceso distintos.
El criterio es, en suma, formalmente procedimental y materialmente restrictivo: la Resolución no cierra la puerta a la acumulación, pero deja poco espacio para que un análisis previo hecho con rigor concluya en favor de ella.
Consecuentemente, cualquier entidad que pretenda unificar ambas figuras, quedará vinculada a la obligación de análisis funcional previo en los términos indicados, de la misma forma que, cualquier entidad que, con carácter previo, hubiera unificado dichas funciones, habrá de entenderse como infractora del artículo 38 RGPD, siempre y cuando dicho análisis funcional no pueda acreditarse.


