

¿Qué ocurre cuando una empresa comunica a un interesado que sus datos personales han sido suprimidos, pero días después sus propios sistemas continúan reconociéndolo?
Esta es una de las cuestiones planteadas en una reciente resolución de la Agencia Española de Protección de Datos (AEPD), a raíz de una reclamación relacionada con el ejercicio del derecho de supresión.
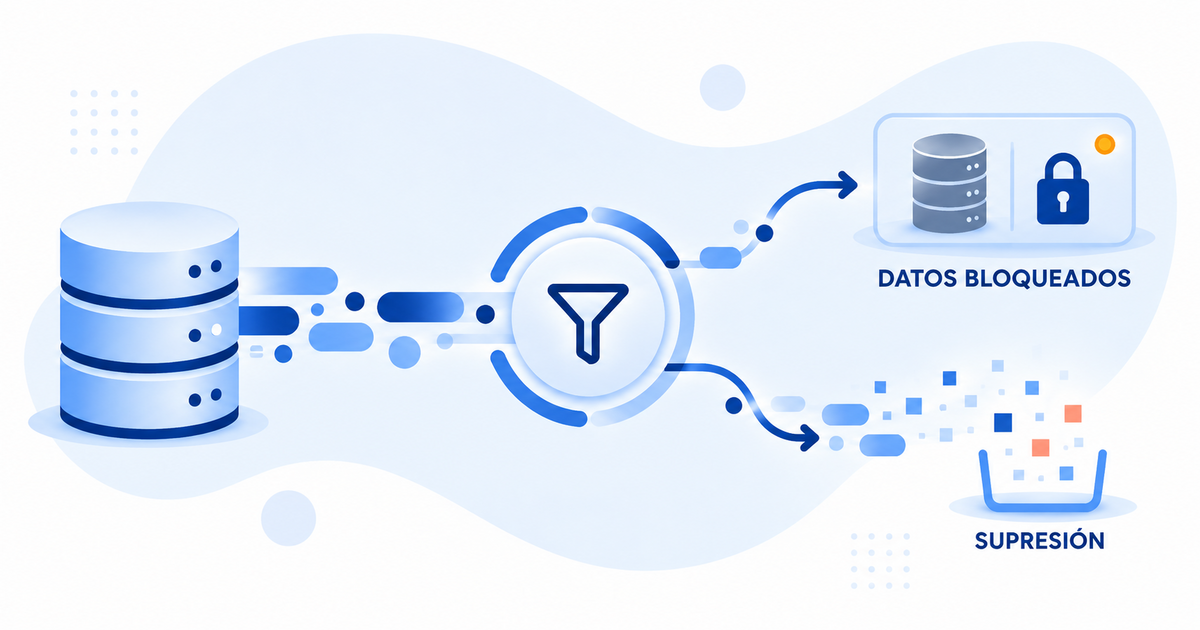
El derecho de supresión no implica necesariamente el borrado inmediato y absoluto de todos los datos personales del interesado. Debe distinguirse entre el fin del tratamiento ordinario, la eventual conservación de determinados datos bajo un régimen de bloqueo y su posterior destrucción.
UNA SUPRESIÓN DE DATOS CUESTIONADA POR LOS HECHOS
El procedimiento tiene su origen en un proceso de arrendamiento de vivienda. El reclamante había facilitado a una agencia inmobiliaria diversa documentación personal para el estudio de su solvencia, entre ella nóminas, documentación laboral e información económica y bancaria.
Tras desistir del arrendamiento, en julio de 2025 ejerció mediante burofax su derecho de supresión, reconocido en el artículo 17 del Reglamento General de Protección de Datos (RGPD), solicitando la eliminación de los datos personales facilitados, incluidas nóminas, datos bancarios, información económica, grabaciones de voz y cualquier otro dato en poder de la entidad.
Sin embargo, la entidad no respondió dentro del plazo máximo de un mes que, con carácter general, establece el artículo 12.3 del RGPD para atender el ejercicio de los derechos de los interesados.
Una vez presentada la reclamación ante la AEPD, la inmobiliaria comunicó por burofax que los datos habían sido suprimidos al finalizar la relación arrendaticia, al haber dejado de ser necesarios para la finalidad para la que fueron recogidos.
Tres días después, el reclamante accedió al Área de Clientes de la entidad e introdujo su DNI. El sistema reconoció dicho identificador y remitió automáticamente un correo electrónico a su dirección personal, pese a que esta no había sido introducida en ese momento en ningún campo del formulario.
Surge así la controversia sobre si los datos habían sido efectivamente suprimidos o si continuaban presentes y siendo utilizados por los sistemas de la entidad.
¿TRATAMIENTO ACTIVO O MEROS MECANISMOS TÉCNICOS?
La entidad sostuvo durante el procedimiento que los datos no estaban siendo objeto de un “tratamiento activo”. Concretamente la entidad dio respuesta a la Agencia indicando que: «Tras la revisión efectuada, los datos personales aportados durante el proceso de arrendamiento (…) relativas al acceso al portal web corporativo, reconocimiento del DNI en formularios y remisión automática de correos electrónicos— no son indicativas de la existencia de un tratamiento activo de datos personales, ni de la conservación de información relativa a su condición de cliente”. Lo que reforzó alegando que estos datos personales aportados durante el proceso de arrendamiento “son compatibles con mecanismos automatizados de validación, con registros técnicos no vinculados a datos personales, o con procedimientos de cacheo, indexación o datos residuales temporales propios de sistemas informáticos, los cuales no permiten identificar de manera individual a un interesado ni constituyen un tratamiento efectivo en los términos del RGPD.»
Es decir, la entidad, en base a estas alegaciones, sostuvo queel reconocimiento del DNI podía responder a mecanismos automatizados de validación, registros técnicos, procedimientos de caché, indexación o datos residuales propios del funcionamiento de los sistemas.
Y, por ende, argumentó que determinados datos debían conservarse para atender posibles obligaciones legales y responsabilidades derivadas de la relación contractual, haciendo referencia a plazos previstos en materia civil, tributaria y mercantil.
El reclamante cuestionó este argumento de la entidad porque con anterioridad ya le habían confirmado que sus datos fueron suprimidos y, ahora, en un momento posterior, le confirmaron que el sistema continuaba reconociendo su DNI con base en la existencia de obligaciones legales.
Añadió que el reconocimiento del DNI y el posterior envío de un correo electrónico evidenciaban que determinada información seguía almacenada y siendo utilizada.
Aunque una parte importante de la cuestión gira en torno a si estas operaciones suponían un tratamiento de datos personales, no fue objeto de análisis para la conclusión de la AEPD, pues partió de la siguiente premisa: “El procedimiento de derechos se instruye como consecuencia de la falta de atención de alguno de los derechos regulados en la normativa de protección de datos. Por ello, en el presente caso sólo se analizarán y valorarán los hechos relativos al ejercicio de estos derechos, quedando fuera el resto de cuestiones planteadas por las partes.”
En su conclusión, la Agencia pone especial foco en cómo debe atenderse una solicitud de supresión y qué sucede con aquellos datos que, pese al ejercicio de este derecho, deben conservarse durante un determinado periodo de tiempo.
LA SUPRESIÓN NO IMPLICA SIEMPRE LA ELIMINACIÓN INMEDIATA DE LOS DATOS
El artículo 17 del RGPD reconoce al interesado el derecho a obtener la supresión de sus datos personales cuando concurra alguna de las circunstancias previstas en el propio precepto. Entre otros supuestos, procede cuando los datos dejan de ser necesarios para las finalidades para las que fueron recogidos, cuando se retira el consentimiento y no existe otra base jurídica para continuar el tratamiento o cuando los datos han sido tratados ilícitamente.
Sin embargo, el derecho de supresión no es absoluto. El artículo 17.3 RGPD establece excepciones cuando el tratamiento continúa siendo necesario, entre otras razones, para cumplir una obligación legal o para la formulación, el ejercicio o la defensa de reclamaciones.
Por tanto, recibir una solicitud de supresión no significa que el responsable del tratamiento deba eliminar de forma automática e inmediata toda la información relacionada con el solicitante; el responsable debe analizar si existen datos cuya conservación siga siendo necesaria y cuál es la base jurídica que la justifica.
Ahora bien, que determinados datos deban conservarse no significa que puedan seguir tratándose de la misma forma que antes del ejercicio del derecho. En este punto cobra especial importancia la figura del bloqueo de los datos.
EL BLOQUEO COMO CONSECUENCIA DE LA SUPRESIÓN
La AEPD así lo recordó en esta Resolución indicando expresamente que “el artículo 32 de la LOPDGDD establece la obligación legal del responsable del tratamiento de proceder al bloqueo de los datos cuando se ejercita el derecho de supresión”.
Conforme al artículo 32 de la Ley Orgánica 3/2018, de Protección de Datos Personales y garantía de los derechos digitales (LOPDGDD), cuando proceda la supresión, el responsable debe bloquear los datos; el bloqueo consiste en su identificación y reserva, adoptando las medidas técnicas y organizativas necesarias para impedir su tratamiento, incluida su visualización.
Durante ese periodo, los datos únicamente podrán mantenerse a disposición de jueces y tribunales, el Ministerio Fiscal o las Administraciones Públicas competentes para la exigencia de posibles responsabilidades derivadas del tratamiento. Una vez transcurridos los correspondientes plazos de prescripción, deberán destruirse.
La propia Agencia señala que el mantenimiento de datos correctamente bloqueados no supone una denegación ni una atención defectuosa del derecho de supresión.
Así, “suprimir” no siempre significa que el dato desaparezca inmediatamente de cualquier sistema o soporte: puede implicar que deja de formar parte de los tratamientos ordinarios y pasa a conservarse únicamente bajo un régimen de bloqueo, limitado a las finalidades y plazos legalmente permitidos.
EL BLOQUEO NO ES UN “CAJÓN DE SASTRE”
Que la supresión no implique siempre la destrucción inmediata de todos los datos no significa que cualquier información pueda conservarse indiscriminadamente bajo la etiqueta de “datos bloqueados”.
La conservación debe responder a una justificación concreta; el responsable debe poder determinar qué datos necesita conservar, para qué finalidad, en virtud de qué obligación o posible responsabilidad y durante cuánto tiempo.
Ante una solicitud de supresión, por tanto, será necesario analizar los distintos datos y tratamientos afectados para decidir cuáles deben eliminarse y cuáles pueden mantenerse bloqueados durante un determinado periodo.
En consecuencia, determinada documentación contractual puede requerir su conservación para atender posibles obligaciones o responsabilidades, mientras que otros datos vinculados a finalidades distintas pueden dejar de resultar necesarios y ser eliminados.
Todo ello debe abordarse de acuerdo con los principios de limitación de la finalidad, minimización de datos y limitación del plazo de conservación, recogidos, respectivamente, en los artículos 5.1.b), 5.1.c) y 5.1.e) del RGPD.
EL BLOQUEO DEBE SER REAL Y EFECTIVO
El bloqueo no puede limitarse a una calificación formal o interna, sino que debe traducirse en medidas efectivas que impidan la utilización ordinaria de los datos. La AEPD recuerda que el artículo 32 LOPDGDD exige adoptar medidas técnicas y organizativas que impidan cualquier tratamiento de los datos bloqueados, incluida su visualización, salvo en los supuestos expresamente permitidos.
Por ello, la gestión del derecho de supresión debe trasladarse también a los sistemas de información de la organización; de modo que las áreas privadas de clientes, las herramientas de gestión, los sistemas de correo, las bases documentales y otras aplicaciones deben actuar de forma coherente con la decisión adoptada respecto de dichos datos.
A esta dimensión práctica se suma la obligación de responder al interesado, en tiempo y forma, informándole de las actuaciones realizadas sobre sus datos. Esta respuesta debe reflejar fielmente qué ha ocurrido con la información, especialmente cuando parte de ella no haya sido eliminada, sino que continúe conservándose bajo un régimen de bloqueo.
En este caso, la AEPD considera acreditado que el reclamante solicitó la supresión tras desistir del contrato y que inicialmente no obtuvo respuesta. Al mismo tiempo, recuerda que la conservación de datos correctamente bloqueados no constituye, por sí misma, una vulneración del derecho de supresión.
Finalmente, la AEPD estima la reclamación por infracción del artículo 17 RGPD y requiere a la entidad para que remita al interesado una certificación en la que atienda el derecho solicitado o, si considera que no procede atenderlo total o parcialmente, lo deniegue motivadamente indicando las razones correspondientes.
Por tanto, cuando existan motivos que justifiquen la conservación de determinada información, no basta con afirmar genéricamente que los datos han sido suprimidos. El responsable debe determinar qué información puede eliminarse y cuál debe permanecer bloqueada, aplicar efectivamente esta decisión en sus sistemas y explicar al interesado, cuando corresponda, las razones por las que determinados datos continúan conservándose.
UNA CUESTIÓN DE PROCEDIMIENTO, PERO TAMBIÉN DE SISTEMAS
Más allá de la forma en que debe responderse a una solicitud de ejercicio de derechos, la resolución pone de manifiesto la necesidad de coordinar los procedimientos internos de protección de datos, las políticas de conservación y los sistemas de información.
Ante una solicitud de supresión, el responsable debe conocer dónde se encuentran los datos, para qué finalidades se están tratando, qué tratamientos deben cesar, qué información debe eliminarse, qué datos deben permanecer bloqueados y durante cuánto tiempo.
De poco sirve comunicar al interesado que sus datos han sido suprimidos si los sistemas de la organización continúan tratándolos como si la relación siguiera plenamente activa. Del mismo modo, tampoco sería adecuado eliminar de forma indiscriminada información cuya conservación resulte necesaria por existir una obligación legal o una posible responsabilidad pendiente.
En conclusión, una correcta gestión del derecho de supresión exige criterios claros de conservación, mecanismos efectivos de bloqueo y procedimientos que permitan acreditar qué se ha hecho con los datos y por qué.
Suprimir no siempre significa borrar de forma inmediata, pero bloquear tampoco significa conservar los datos para seguir utilizándolos con normalidad.
Si quieres profundizar en el derecho de supresión, puedes consultar otras entradas relacionadas en nuestro blog.


