

El cumplimiento de la normativa de protección de datos no se limita a disponer de una base jurídica adecuada, informar a los interesados o garantizar la confidencialidad de su información. También exige que los datos personales tratados sean correctos, estén actualizados cuando resulte necesario y se rectifiquen sin dilación ante la detección de inexactitudes.
Esta obligación, recogida en el principio de exactitud del artículo 5.1.d) del Reglamento General de Protección de Datos (RGPD), resulta especialmente relevante para aquellas organizaciones que gestionan grandes volúmenes de información personal, en las que un error de identificación puede trasladarse a sus sistemas y procedimientos.
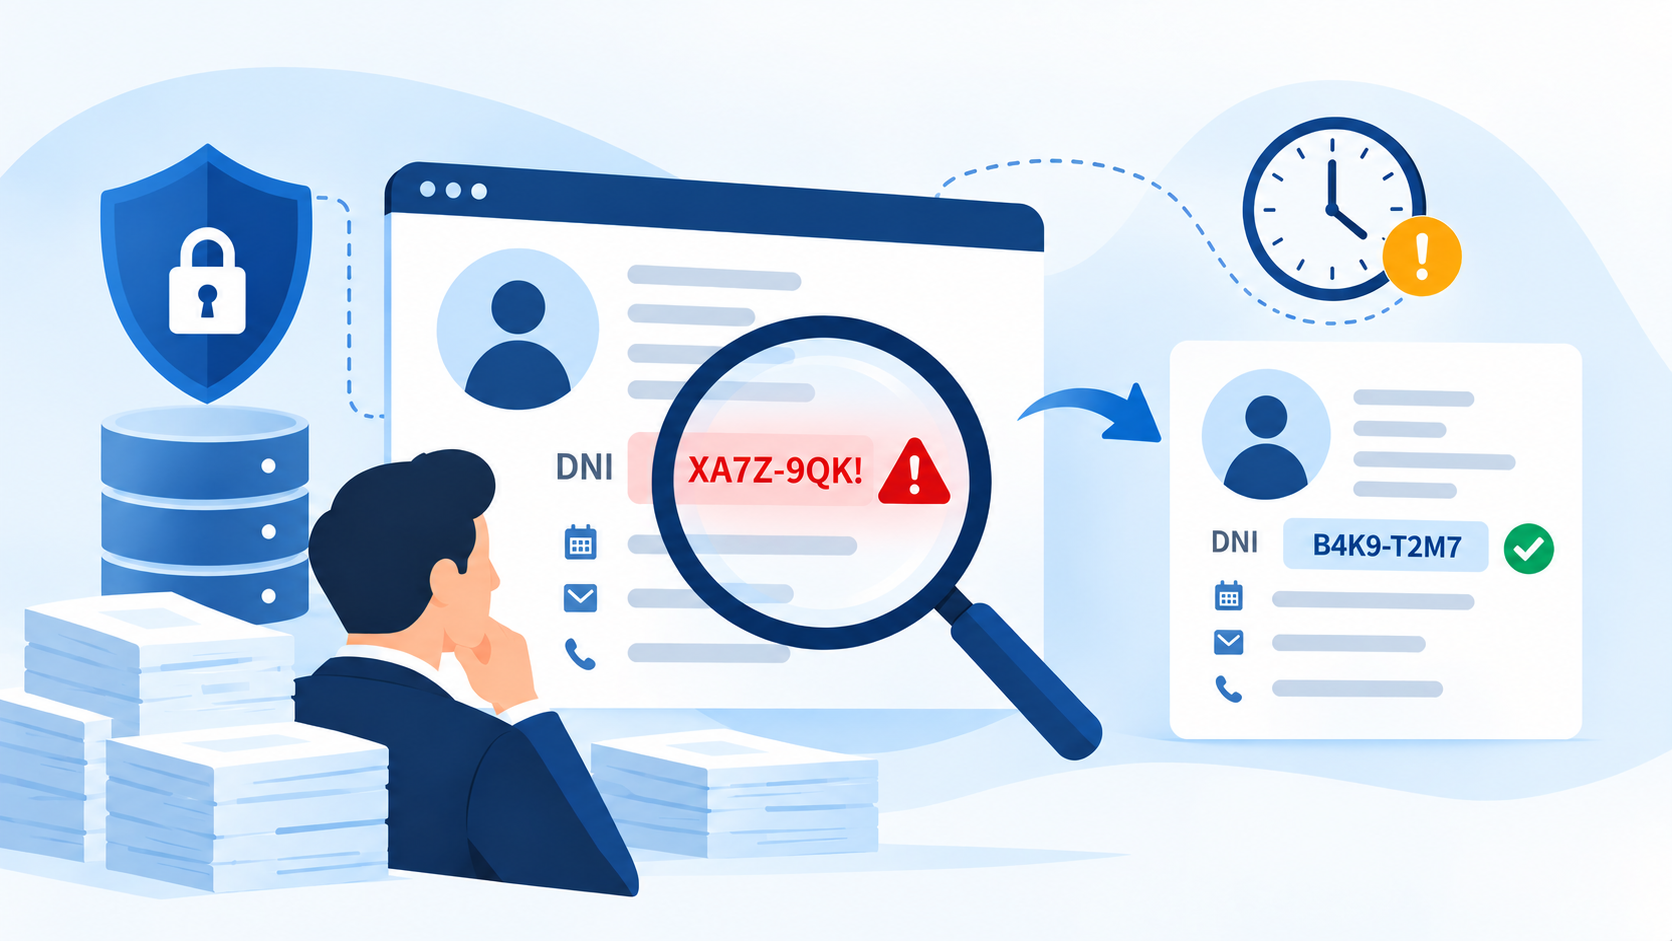
En este sentido, una reciente resolución de la Agencia Española de Protección de Datos (AEPD) pone de manifiesto las consecuencias de incumplir este principio. En concreto, la Agencia sanciona a Xfera Móviles por asociar incorrectamente el DNI de una clienta con los datos de otra persona y mantener dicha situación, sin ser subsanada, durante un periodo prolongado en el tiempo.
Este caso permite analizar qué obligaciones impone el principio de exactitud, qué diligencia resulta exigible a los responsables del tratamiento y qué consecuencias puede tener la corrección tardía de los errores.
EL ORIGEN DEL PROCEDIMIENTO: UN DNI ASOCIADO A LOS DATOS DE OTRA PERSONA
Los hechos se remontan al 24 de julio de 2024, cuando una clienta de una operadora perteneciente a Xfera Móviles recibió un correo electrónico con un nuevo contrato de servicios.
Al revisar la documentación, comprobó que figuraba su número de DNI, pero que el resto de los datos personales correspondían a una tercera persona desconocida. Entre esta información se encontraban el nombre y los apellidos, la dirección postal, los datos de contacto y el número de cuenta bancaria asociado al contrato.
La interesada contactó con la compañía para comunicar lo sucedido. Según consta en la resolución, el personal de atención telefónica le indicó que su DNI aparecía asociado a otra persona y que no encontraban registro de su contrato anterior, suscrito en agosto de 2023.
Asimismo, le solicitaron que presentara una denuncia policial para poder justificar sus datos y proceder a resolver la incidencia. La clienta siguió estas indicaciones e interpuso la correspondiente denuncia ante la Ertzaintza ese mismo día. Sin embargo, la situación no fue corregida, por lo que la afectada presentó una reclamación ante la AEPD el 9 de agosto de 2024.
Durante el procedimiento, Xfera reconoció que se había producido una incidencia puntual que provocó que el DNI de la reclamante quedase vinculado a la ficha de otro cliente; en este sentido, la compañía defendió que había solicitado documentación acreditativa para comprobar lo sucedido y actuar con las debidas garantías.
Finalmente, el error fue subsanado el 10 de febrero de 2026, más de un año y medio después de que la interesada comunicara los hechos. Esta demora, junto con las deficiencias apreciadas en los mecanismos de control de la compañía, resultaron determinantes en la valoración de la AEPD.
EL PRINCIPIO DE EXACTITUD: UNA OBLIGACIÓN ESENCIAL DEL RGPD
El artículo 5.1.d) del RGPD establece que los datos personales deben ser exactos y, cuando resulte necesario, estar actualizados. Asimismo, exige adoptar todas las medidas razonables para que aquellos datos que resulten inexactos, teniendo en cuenta los fines del tratamiento, sean suprimidos o rectificados sin dilación.
Esta exigencia no se limita a la rectificación de los datos cuando se detecta un error. También implica adoptar medidas razonables para garantizar que la información incorporada a los sistemas sea correcta y que puedan identificarse posibles inconsistencias.
De igual manera, cuando una organización tiene conocimiento de que está tratando datos inexactos, debe actuar diligentemente para corregirlos. Esta obligación adquiere especial importancia cuando es el propio interesado quien comunica la incidencia, como sucede en el caso analizado.
En este punto, tenemos que diferenciar esta obligación general del derecho de rectificación reconocido en el artículo 16 del RGPD. Mientras que este último permite a los interesados solicitar la rectificación de los datos inexactos que les conciernan, sin necesidad de invocar expresamente dicho precepto ni utilizar una fórmula específica, el principio de exactitud impone al responsable una obligación propia, independiente del ejercicio de este derecho.
En consecuencia, las organizaciones deben disponer de mecanismos internos que permitan prevenir, detectar y corregir las inexactitudes de las que tengan conocimiento, incluso cuando los interesados no hayan ejercido expresamente su derecho de rectificación.
En este caso concreto, la AEPD considera acreditado que el DNI de la reclamante fue vinculado incorrectamente con los datos de otro cliente, vulnerándose así las exigencias expuestas derivadas del principio de exactitud.
NO SE EXIGE PERFECCIÓN, PERO SÍ DILIGENCIA
En sus alegaciones, la entidad reclamada sostuvo lo siguiente:
- El incidente fue puntual.
- Disponía de medidas para garantizar la exactitud de los datos.
- El RGPD no establece una obligación de resultado que permita exigir la infalibilidad de los sistemas.
Sin embargo, la AEPD apreció deficiencias en los mecanismos de control utilizados por la compañía. En concreto, la Agencia consideró que la entidad «no contaba con medidas suficientes que le alertaran de que el dato en cuestión ya obraba en el sistema asociado a un tercero». Es decir, la Agencia no centra exclusivamente su análisis en el error producido, sino también en las medidas existentes para prevenirlo o detectarlo.
Este razonamiento guarda relación con el principio de responsabilidad proactiva del artículo 5.2 del RGPD, conforme al cual los responsables deben ser capaces de demostrar el cumplimiento de los principios aplicables al tratamiento; es decir, no basta con declarar que existen procedimientos o controles internos, sino que estos deben resultar adecuados y funcionar de manera efectiva.
Ahora bien, la propia resolución reconoce que la normativa no exige que los sistemas estén completamente exentos de errores. En palabras de la AEPD: «el enfoque de riesgos y el modelo flexible al riesgo impuesto por el RGPD no impone en ningún caso la infalibilidad de las medidas, sino su adecuación constante al riesgo».
Esta precisión resulta fundamental, pues la Agencia explicita que la aparición de un error no determina, por sí sola y de manera automática, la existencia de responsabilidad sancionadora. Deben valorarse las circunstancias del caso, las medidas razonablemente exigibles y la diligencia observada por la organización.
En consecuencia, la obligación no consiste en garantizar la ausencia absoluta de errores, sino en adoptar controles proporcionados a los riesgos y actuar diligentemente para prevenirlos, detectarlos y corregirlos.
LA CORRECCIÓN TARDÍA DE LOS DATOS: ¿SUBSANAR EL ERROR ELIMINA LA INFRACCIÓN?
A las deficiencias en los controles de la compañía se añadió otra circunstancia determinante: el tiempo transcurrido hasta la corrección de los datos.
Pese a que la afectada había comunicado la incidencia y presentado la denuncia policial solicitada por la operadora, la asociación incorrecta de su DNI se mantuvo durante más de un año y medio.
La AEPD atribuye especial importancia a esta circunstancia al valorar la conducta de la compañía, señalando expresamente: «Se observa negligencia grave en la medida en que la desvinculación del dato de la parte reclamante de los de un tercero no se produjo hasta casi dos años después».
Este criterio enlaza con el tenor del artículo 5.1.d) del RGPD, que exige que los datos inexactos sean rectificados o suprimidos sin dilación. Aunque esta expresión no establece un plazo concreto aplicable a todas las situaciones, sí requiere que las organizaciones actúen con diligencia, atendiendo a la naturaleza de los datos, las circunstancias del tratamiento y las comprobaciones razonablemente necesarias.
En este sentido, la resolución también aborda la siguiente cuestión: ¿qué sucede cuando el responsable finalmente corrige los datos, pero lo hace después de haberse producido el incumplimiento?
Según la AEPD «la adopción de medidas con posterioridad a la comisión de una infracción, no quita que los hechos acontecidos supongan una vulneración del RGPD». Por tanto, la subsanación posterior no elimina automáticamente la responsabilidad derivada de los hechos anteriores.
No obstante, las medidas adoptadas para corregir el incumplimiento pueden valorarse favorablemente a efectos de graduar la sanción, conforme al artículo 83.2.c) del RGPD, e incluso evitar la imposición de medidas correctivas adicionales cuando la situación ya se encuentre regularizada.
EL DNI COMO DATO PERSONAL Y LA SANCIÓN IMPUESTA POR LA AEPD
El hecho de que la incidencia afectara únicamente al DNI de la reclamante no restó relevancia al incumplimiento. Aunque el DNI no constituye una categoría especial de datos personales conforme al artículo 9 del RGPD, la AEPD tuvo en cuenta su especial sensibilidad por su capacidad de identificación y los riesgos asociados a su utilización indebida, remitiéndose para ello a las Directrices 04/2022 del Comité Europeo de Protección de Datos sobre el cálculo de las multas administrativas.
Tras valorar las circunstancias del caso, incluida la posterior corrección de los datos por parte de la compañía como circunstancia atenuante, la Agencia confirmó la infracción e impuso una sanción de 8.000 euros, reducida a 6.400 euros por pago voluntario, sin reconocimiento de responsabilidad.
¿QUÉ ENSEÑANZAS DEJA ESTA RESOLUCIÓN PARA LAS ORGANIZACIONES?
Más allá de las circunstancias concretas del caso, la resolución ofrece varias orientaciones prácticas para las organizaciones y entidades que gestionan datos personales, en relación con el principio de exactitud:
- Establecer mecanismos adecuados de verificación de los datos, especialmente cuando se utilizan identificadores personales que permiten relacionar diferentes registros, expedientes o relaciones contractuales.
- Disponer en las organizaciones de procedimientos claros para la gestión de incidencias comunicadas por los interesados. Estas comunicaciones deben ser registradas, analizadas y trasladadas a los departamentos responsables, garantizando su seguimiento hasta que se adopten las medidas correspondientes.
- Documentar las actuaciones realizadas, incluyendo las comprobaciones efectuadas, las medidas adoptadas y las fechas de resolución. Esta trazabilidad contribuye a acreditar la diligencia de la organización y facilita la aplicación del principio de responsabilidad proactiva.
- Formar y sensibilizar al personal que interviene en la recogida, modificación o actualización de datos personales.
En suma, aunque las medidas concretas deban adaptarse a la naturaleza y los riesgos de cada tratamiento, todas las organizaciones deben garantizar la exactitud de los datos personales. No se trata únicamente de una cuestión de calidad de la información o eficiencia administrativa, sino de una obligación jurídica esencial para proteger los derechos de los interesados.
El caso analizado no gira únicamente en torno a un DNI asociado incorrectamente a otra persona, sino que el foco está en la actuación de la organización una vez detectada la incidencia y en las consecuencias de mantener durante un periodo prolongado información personal inexacta.
La AEPD no exige sistemas infalibles, pero sí medidas adecuadas a los riesgos y una actuación diligente cuando se detectan errores. Una cosa es que se produzca una inexactitud y otra muy distinta es que, después de conocerla, no se adopten las medidas necesarias para corregirla a tiempo.
Si quieres profundizar en el principio de exactitud previsto en el RGPD, puedes consultar otras entradas relacionadas en nuestro blog.


