

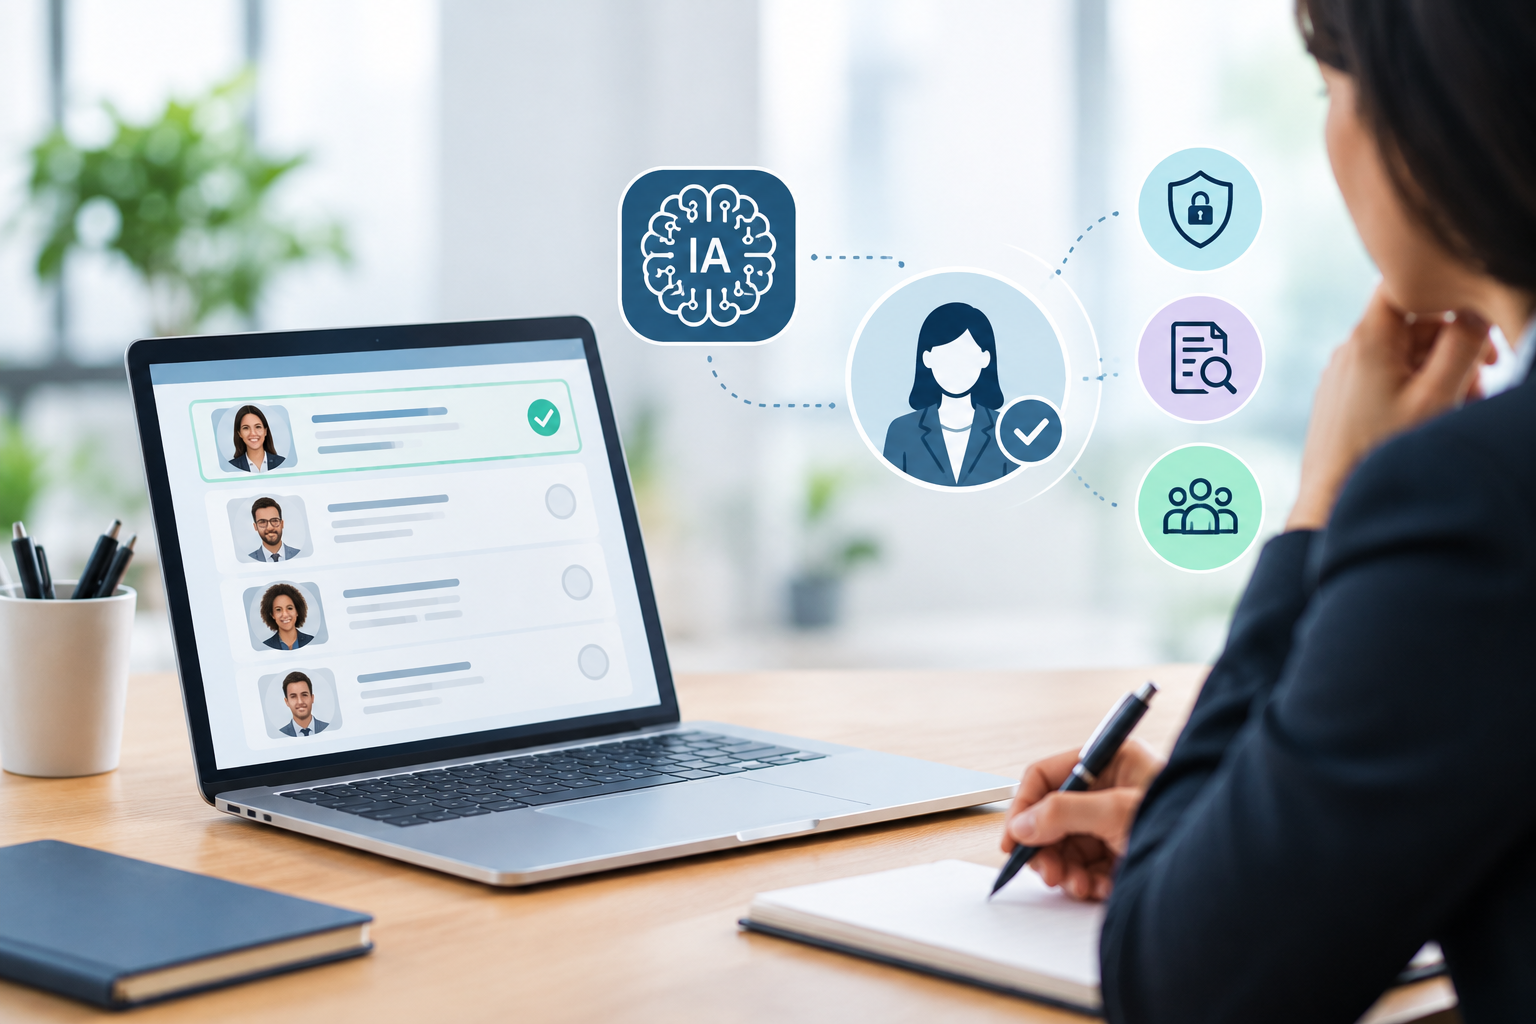
Actualmente, la inteligencia artificial (en adelante, IA) ofrece múltiples posibilidades para agilizar los procesos de selección de personal. Algunas herramientas permiten analizar currículums, clasificar candidaturas y asignar puntuaciones para facilitar la toma de decisiones de los departamentos de recursos humanos. Sin embargo, cuando estas tecnologías pueden condicionar el acceso a un empleo o el futuro profesional de una persona, es necesario analizar qué garantías deben respetarse.
La Agencia Española de Protección de Datos (en adelante, AEPD) abordó esta cuestión en su advertencia AI-00009-2026, dirigida a una empresa que estudiaba utilizar IA para el análisis de candidaturas y apoyo de procesos de selección. La herramienta todavía no se había implantado en España, por lo que la actuación de la Agencia tenía carácter preventivo y no constituía una sanción.
Posteriormente, este 7 de octubre de 2026, la AEPD ha publicado una nota sobre sistemas algorítmicos en el ámbito laboral, uniendo esta advertencia con las obligaciones de transparencia introducidas por el Real Decreto 723/2026, en vigor desde el 5 de octubre. En ambos documentos se refuerza una cuestión fundamental: el empleo de IA para la gestión de personas no exime de cumplir las obligaciones de protección de datos ni la responsabilidad de la empresa.
La protección de datos debe tenerse en cuenta antes de implantar la herramienta
Previo a la incorporación de una herramienta de IA para sus procesos de selección, la empresa debe analizar qué datos personales utiliza, con qué finalidad y cómo influyen los resultados de dicha herramienta en las decisiones finales.
No bastaría únicamente con que el sistema funciona correctamente desde un punto de vista técnico, sino que se ha de valorar si el tratamiento es lícito, necesario y proporcionado, si los datos son adecuados y si pueden producirse resultados discriminatorios. Algunas variables que aparentemente puedan parecer neutras pueden actuar como indicadores indirectos que perjudiquen a determinadas candidaturas sin que exista una justificación objetiva y humana detrás.
Además, la empresa debe determinar qué base jurídica permite tratar los datos y valorar los riesgos que puede generar el sistema. En función de las circunstancias, puede ser necesaria una evaluación de impacto en protección de datos (en adelante, EIPD) antes de ponerlo en funcionamiento.
El artículo 35 del Reglamento General de Protección de Datos (en adelante, RGPD) establece que debe realizarse una EIPD cuando un tratamiento pueda entrañar un alto riesgo para los derechos y libertades de las personas. Para determinar si es necesaria, la empresa debe valorar las características del tratamiento en su conjunto, teniendo en cuenta aspectos como los datos utilizados, la finalidad del sistema y las consecuencias que sus resultados pueden tener sobre las candidaturas. En este análisis, resulta especialmente relevante valorar las consecuencias que las decisiones pueden tener sobre las candidaturas y los riesgos específicos derivados del uso de la herramienta.
Estas comprobaciones se deben llevar a cabo desde el diseño de la herramienta y mantenerse durante su utilización, en base al artículo 25 del RGPD.
En la práctica, esto implica adoptar medidas técnicas y organizativas desde el inicio, como limitar los datos utilizados a los estrictamente necesarios, controlar quién puede acceder a ellos, establecer criterios de conservación y comprobar que la configuración del sistema no permite tratar más información de la estrictamente necesaria. También debe valorarse si los datos empleados son pertinentes para el puesto y si existen variables que puedan generar discriminaciones indirectas. La protección de datos desde el diseño y por defecto consiste en incorporar las medidas a la propia configuración y funcionamiento de la herramienta.
Informar sobre el uso de algoritmos no es una mera formalidad
El Real Decreto 723/2026 incorpora en el artículo 3.2.k) una obligación de información escrita a las personas trabajadoras sobre la existencia de estos sistemas de decisión automatizada. Cuando estos sistemas se utilizan para la toma de decisiones que afectan a las condiciones de trabajo, esta información debe incluir directrices, criterios y reglas de funcionamiento.
Esta obligación se suma a las exigencias de transparencia del propio RGPD. Los afectados deben recibir información clara sobre el tratamiento de sus datos, incluida su finalidad, la base jurídica, los destinatarios, el plazo de conservación y los derechos que pueden ejercer. Cuando resulte aplicable la normativa sobre decisiones automatizadas, también deberán respetarse las garantías específicas en cuestión.
Por tanto, no bastaría con el mero hecho de comunicar de forma genérica que la empresa utiliza IA. Esta información debe permitir comprender el papel real que desempeña la herramienta y cómo puede afectar a la persona.
También es importante la distinción entre trabajadores y candidatos que todavía no han sido contratados. Las obligaciones laborales del Real Decreto se aplican en los términos previstos en la norma, mientras que las personas candidatas siguen estando protegidas por el RGPD. La empresa debe adaptar la información a cada colectivo y a la fase del proceso en la que se esté empleando el sistema.
La supervisión humana debe ser efectiva
Otro de los aspectos que destaca la AEPD es la importancia de la intervención humana. Que una persona revise el resultado de una herramienta no significa necesariamente que exista una supervisión real.
Si, por ejemplo, un sistema asigna puntuaciones a las candidaturas y el responsable de selección acepta sus resultados sin cuestionarlos, la decisión puede seguir estando condicionada de forma determinante por el algoritmo, pese a que haya una “revisión formal”.
Para que esta supervisión se considere efectiva, el responsable debe contar con información suficiente, conocimientos adecuados y capacidad real para cuestionar la valoración y tener en cuenta las circunstancias particulares de cada candidatura.
Esta cuestión también debe analizarse teniendo en cuenta el artículo 22 del RGPD, relativo a decisiones basadas únicamente en tratamientos automatizados que producen efectos jurídicos o afectan significativamente a una persona. Para determinar si una decisión entra en este supuesto, no basta con comprobar si la empresa utiliza IA, sino que es necesario analizar el papel que desempeña la herramienta en el proceso y cómo se adopta la decisión final.
Una herramienta puede apoyar la valoración de las candidaturas sin que la decisión sea exclusivamente automatizada. Sin embargo, si sus puntuaciones determinan en la práctica qué personas continúan en el proceso y cuáles quedan descartadas, habrá que comprobar si existe una intervención humana real o si el responsable se limita a validar el resultado del sistema.
La existencia de una persona que revise la recomendación no excluye por sí sola la aplicación del artículo 22. La supervisión debe permitir cuestionar la valoración, tener en cuenta las circunstancias particulares de cada candidatura y apartarse de la recomendación cuando sea necesario. En los supuestos en los que aplique dicho artículo, deberán respetarse las garantías correspondientes, entre ellas la posibilidad de obtener intervención humana, expresar el propio punto de vista e impugnar la decisión.
Por ello, la empresa debería poder demostrar cómo se lleva a cabo esa supervisión, quién revisa los resultados y qué capacidad tiene para apartarse de ellos.
La responsabilidad sigue siendo de la empresa
Algo a tener en cuenta es que el uso de una herramienta desarrollada por un proveedor externo no exime en absoluto a la empresa de sus obligaciones. Es necesario determinar las responsabilidades de cada parte, revisar las condiciones contractuales y comprobar qué garantías existen respecto al uso de los datos.
También se deben establecer mecanismos para detectar errores, sesgos o resultados que no se puedan justificar. Además, las comprobaciones no deberían limitarse al momento inicial: conviene conservar evidencias de las evaluaciones realizadas y revisar el sistema cuando haya algún cambio en sus características, los datos utilizados o las finalidades del tratamiento.
La empresa debe poder justificar por qué utiliza la herramienta, el control de sus resultados y qué medidas se adoptan para proteger los derechos de las personas afectadas.
Una oportunidad para revisar cómo se toman las decisiones
La advertencia de la AEPD y las obligaciones de transparencia laboral ofrecen una buena oportunidad para revisar la incorporación de la IA a los procesos de selección y gestión de personas.
Antes de implantar estas herramientas, conviene analizar su finalidad y los datos empleados, valorar los riesgos del tratamiento, determinar qué información debe facilitarse a las personas afectadas y comprobar que existe una supervisión humana efectiva.
La IA puede ayudar a gestionar grandes volúmenes de candidaturas, pero sus resultados no están libres de errores o sesgos. La transparencia es imprescindible, pero no legitima por sí sola el uso de estas herramientas: debe acompañarse de una base jurídica adecuada, una evaluación de los riesgos y mecanismos de control efectivos.
En definitiva, cualquier entidad que quiera optar por utilizar en su organización cualquier sistema de IA, previamente deberá tener en cuenta las siguientes medidas que garanticen su cumplimiento en materia de protección de datos y tras la entrada en vigor de este RD 723/2026, las nuevas obligaciones de transparencia en el entorno laboral, en casos como el descrito, si su aplicación será en el entorno laboral o con efectos en el mismo:
- Análisis previo antes de la implantación del sistema de IA: definir los datos, la finalidad y la base jurídica, y realizar una EIPD si hay alto riesgo.
- Privacidad desde el diseño: usar solo los datos necesarios (principio de minimización), y controlar los posibles sesgos discriminatorios.
- Transparencia real: informar con claridad a candidatos (RGPD) y a personal laboral (RD 723/2026) del papel de la herramienta y de sus criterios.
- Supervisión humana efectiva: quien vaya a encargase de esta revisión final debe poder cuestionar el resultado y apartarse de él con las garantías del art. 22 RGPD si aplica.
- Control del proveedor: delimitar responsabilidades y garantías por contrato.
- Revisión continua: documentar las evaluaciones y revisar el sistema ante cualquier cambio.
Si te interesan otras entradas de nuestro blog relacionadas con la protección de datos y las nuevas tecnologías, puedes leerlas aquí y aquí.


